Security Patch คืออะไร? อัปเดตความปลอดภัยให้ระบบอยู่เสมอ
Security Patch คืออะไร?
ในปัจจุบัน องค์กรทุกขนาดต่างพึ่งพาซอฟต์แวร์ เว็บไซต์ และแอปพลิเคชันในการดำเนินธุรกิจมากขึ้น ไม่ว่าจะเป็นระบบ ERP, CRM, Mobile Application, Web Application หรือระบบ Cloud อย่างไรก็ตาม เมื่อการใช้งานระบบเพิ่มขึ้น ความเสี่ยงด้านความปลอดภัยทางไซเบอร์ก็เพิ่มขึ้นตามไปด้วย ดังนั้น การดูแลระบบให้ปลอดภัยจึงไม่ใช่เพียงการติดตั้งโปรแกรมป้องกันไวรัสหรือ Firewall เท่านั้น แต่ยังรวมถึงการอัปเดต Security Patch อย่างสม่ำเสมออีกด้วย
Security Patch คือชุดไฟล์หรือโปรแกรมอัปเดตที่ผู้พัฒนาซอฟต์แวร์เผยแพร่เพื่อแก้ไขช่องโหว่ด้านความปลอดภัย (Security Vulnerabilities) รวมถึงแก้ไขข้อผิดพลาดของระบบและลดความเสี่ยงจากการโจมตีของผู้ไม่หวังดี เมื่อมีการติดตั้ง Security Patch ระบบจะได้รับการป้องกันจากช่องโหว่ที่ถูกค้นพบล่าสุด ส่งผลให้มีความปลอดภัยและเสถียรภาพมากยิ่งขึ้น
Security Patch คือชุดไฟล์หรือโปรแกรมอัปเดตที่ผู้พัฒนาซอฟต์แวร์เผยแพร่เพื่อแก้ไขช่องโหว่ด้านความปลอดภัย (Security Vulnerabilities) รวมถึงแก้ไขข้อผิดพลาดของระบบและลดความเสี่ยงจากการโจมตีของผู้ไม่หวังดี เมื่อมีการติดตั้ง Security Patch ระบบจะได้รับการป้องกันจากช่องโหว่ที่ถูกค้นพบล่าสุด ส่งผลให้มีความปลอดภัยและเสถียรภาพมากยิ่งขึ้น
Security Patch ทำงานอย่างไร?
เมื่อผู้พัฒนาซอฟต์แวร์พบช่องโหว่ด้านความปลอดภัย หรือได้รับรายงานจากนักวิจัยด้าน Cybersecurity จะมีการวิเคราะห์สาเหตุและพัฒนา Patch เพื่ออุดช่องโหว่ดังกล่าว จากนั้นผู้ใช้งานหรือองค์กรจะต้องติดตั้ง Patch เพื่อให้ระบบได้รับการอัปเดต
ยิ่งไปกว่านั้น ในหลายกรณีผู้ไม่หวังดีจะเริ่มพัฒนาวิธีโจมตีทันทีหลังจากมีการเปิดเผยช่องโหว่ ดังนั้น หากองค์กรอัปเดต Security Patch ได้รวดเร็ว ก็จะสามารถลดโอกาสที่ระบบจะถูกโจมตีได้อย่างมีประสิทธิภาพ
ยิ่งไปกว่านั้น ในหลายกรณีผู้ไม่หวังดีจะเริ่มพัฒนาวิธีโจมตีทันทีหลังจากมีการเปิดเผยช่องโหว่ ดังนั้น หากองค์กรอัปเดต Security Patch ได้รวดเร็ว ก็จะสามารถลดโอกาสที่ระบบจะถูกโจมตีได้อย่างมีประสิทธิภาพ
ทำไม Security Patch จึงมีความสำคัญ?
หลายองค์กรเข้าใจว่าระบบที่ยังใช้งานได้ตามปกติไม่จำเป็นต้องอัปเดต แต่ในความเป็นจริง ระบบอาจมีช่องโหว่ที่มองไม่เห็น และผู้โจมตีสามารถใช้ช่องโหว่เหล่านี้เป็นจุดเริ่มต้นในการเข้าถึงข้อมูลสำคัญขององค์กรได้
ดังนั้น การอัปเดต Security Patch อย่างต่อเนื่องจึงเป็นหนึ่งในมาตรการสำคัญของการรักษาความมั่นคงปลอดภัยด้านไอที เพราะช่วยลดความเสี่ยงก่อนที่จะเกิดความเสียหายจริง
ดังนั้น การอัปเดต Security Patch อย่างต่อเนื่องจึงเป็นหนึ่งในมาตรการสำคัญของการรักษาความมั่นคงปลอดภัยด้านไอที เพราะช่วยลดความเสี่ยงก่อนที่จะเกิดความเสียหายจริง
ประโยชน์ของการอัปเดต Security Patch
1. ปิดช่องโหว่ด้านความปลอดภัย
Security Patch มีหน้าที่หลักในการอุดช่องโหว่ที่อาจถูกใช้โจมตี ไม่ว่าจะเป็นการเจาะระบบ การขโมยข้อมูล หรือการติดตั้งมัลแวร์ ส่งผลให้ระบบมีความปลอดภัยมากยิ่งขึ้น
2. ป้องกันภัยคุกคามทางไซเบอร์
ภัยคุกคามในปัจจุบัน เช่น Ransomware, Malware, Phishing และการโจมตีผ่านช่องโหว่ของซอฟต์แวร์ ล้วนสามารถสร้างความเสียหายต่อธุรกิจได้ การอัปเดต Security Patch จึงช่วยลดโอกาสการโจมตีจากภัยเหล่านี้ได้อย่างมีประสิทธิภาพ
3. ปกป้องข้อมูลสำคัญขององค์กร
ข้อมูลลูกค้า ข้อมูลทางการเงิน และข้อมูลภายในองค์กรถือเป็นทรัพย์สินที่มีมูลค่าสูง หากข้อมูลเหล่านี้รั่วไหล อาจส่งผลกระทบทั้งด้านชื่อเสียงและกฎหมาย ดังนั้น การอัปเดต Security Patch จึงช่วยลดความเสี่ยงในการสูญเสียข้อมูลได้
4. เพิ่มเสถียรภาพของระบบ
นอกจากการแก้ไขช่องโหว่แล้ว Security Patch หลายรายการยังช่วยแก้ไขข้อผิดพลาดของระบบ เพิ่มประสิทธิภาพการทำงาน และลดโอกาสเกิดปัญหาที่อาจส่งผลต่อการให้บริการ
5. รองรับมาตรฐานด้านความปลอดภัย
หลายมาตรฐาน เช่น ISO/IEC 27001, PCI DSS และแนวปฏิบัติด้าน Cybersecurity แนะนำให้องค์กรมีการบริหารจัดการ Patch อย่างเป็นระบบ เพื่อรักษาความปลอดภัยของข้อมูลและระบบสารสนเทศ
หากไม่อัปเดต Security Patch จะเกิดอะไรขึ้น?
การละเลยการอัปเดตอาจก่อให้เกิดผลกระทบหลายด้าน เช่น
● ระบบถูกโจมตีผ่านช่องโหว่ที่มีการเปิดเผยแล้ว
● ข้อมูลสำคัญรั่วไหลหรือถูกขโมย
● ถูกโจมตีด้วย Ransomware จนไม่สามารถใช้งานระบบได้
● เว็บไซต์หรือแอปพลิเคชันหยุดให้บริการ
● สูญเสียความน่าเชื่อถือจากลูกค้าและคู่ค้า
● มีค่าใช้จ่ายในการกู้คืนระบบสูงกว่าการป้องกันหลายเท่า
ดังนั้น การอัปเดต Patch อย่างสม่ำเสมอจึงช่วยลดความเสียหายที่อาจเกิดขึ้นได้อย่างมาก
● ระบบถูกโจมตีผ่านช่องโหว่ที่มีการเปิดเผยแล้ว
● ข้อมูลสำคัญรั่วไหลหรือถูกขโมย
● ถูกโจมตีด้วย Ransomware จนไม่สามารถใช้งานระบบได้
● เว็บไซต์หรือแอปพลิเคชันหยุดให้บริการ
● สูญเสียความน่าเชื่อถือจากลูกค้าและคู่ค้า
● มีค่าใช้จ่ายในการกู้คืนระบบสูงกว่าการป้องกันหลายเท่า
ดังนั้น การอัปเดต Patch อย่างสม่ำเสมอจึงช่วยลดความเสียหายที่อาจเกิดขึ้นได้อย่างมาก
แนวทางการบริหารจัดการ Security Patch
เพื่อให้องค์กรได้รับประโยชน์สูงสุดจาก Security Patch ควรวางแผนการอัปเดตอย่างเป็นระบบ ดังนี้
ตรวจสอบ Patch ใหม่เป็นประจำ
ติดตามประกาศจากผู้ผลิตซอฟต์แวร์ ระบบปฏิบัติการ และผู้ให้บริการ Cloud เพื่อทราบว่ามีการออก Patch ใหม่เมื่อใด
ทดสอบก่อนใช้งานจริง
ก่อนติดตั้งในระบบ Production ควรทดสอบในสภาพแวดล้อมที่จำลองขึ้น เพื่อให้มั่นใจว่าจะไม่กระทบต่อการทำงานของระบบ
กำหนดรอบการอัปเดต
ควรวางแผนการอัปเดตเป็นประจำ เช่น รายเดือน หรืออัปเดตทันทีเมื่อพบช่องโหว่ที่มีความรุนแรงสูง
สำรองข้อมูลทุกครั้ง
การสำรองข้อมูลก่อนติดตั้ง Patch จะช่วยลดผลกระทบ หากเกิดปัญหาระหว่างการอัปเดต
ติดตามผลหลังการอัปเดต
หลังจากติดตั้ง Security Patch ควรตรวจสอบประสิทธิภาพของระบบ และเฝ้าระวัง Log เพื่อยืนยันว่าระบบยังทำงานได้อย่างถูกต้อง
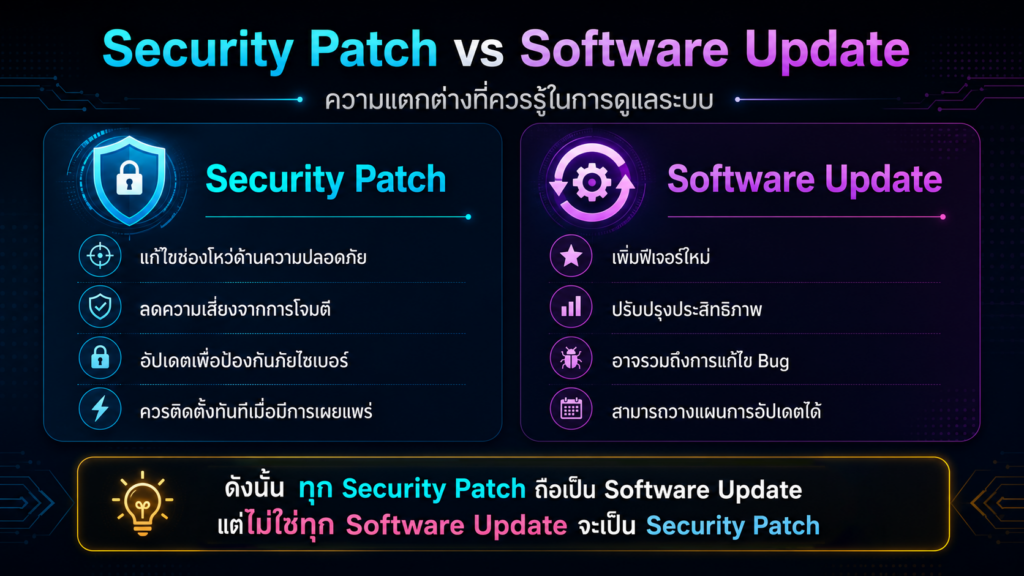
Security Patch กับ Software Update ต่างกันอย่างไร?
หลายคนมักสับสนระหว่าง Security Patch และ Software Update แม้ว่าทั้งสองจะเป็นการอัปเดตซอฟต์แวร์เหมือนกัน แต่มีวัตถุประสงค์ที่แตกต่างกัน
แนวทางที่องค์กรควรปฏิบัติ
เพื่อให้ระบบมีความปลอดภัยสูงสุด องค์กรควรดำเนินการดังนี้
● จัดทำแผน Patch Management
● ใช้ระบบแจ้งเตือนการอัปเดตอัตโนมัติ
● ตรวจสอบช่องโหว่ของระบบเป็นประจำ
● อัปเดตระบบปฏิบัติการ แอปพลิเคชัน และ Library อย่างต่อเนื่อง
● ใช้งานร่วมกับ Firewall, Endpoint Protection
● และ Multi-Factor Authentication (MFA)
● อบรมพนักงานเกี่ยวกับความปลอดภัยทางไซเบอร์อย่างสม่ำเสมอ
การดำเนินการเหล่านี้จะช่วยลดความเสี่ยงจากภัยคุกคามไซเบอร์ และเพิ่มความพร้อมขององค์กรในการรับมือกับการโจมตีรูปแบบใหม่
● จัดทำแผน Patch Management
● ใช้ระบบแจ้งเตือนการอัปเดตอัตโนมัติ
● ตรวจสอบช่องโหว่ของระบบเป็นประจำ
● อัปเดตระบบปฏิบัติการ แอปพลิเคชัน และ Library อย่างต่อเนื่อง
● ใช้งานร่วมกับ Firewall, Endpoint Protection
● และ Multi-Factor Authentication (MFA)
● อบรมพนักงานเกี่ยวกับความปลอดภัยทางไซเบอร์อย่างสม่ำเสมอ
การดำเนินการเหล่านี้จะช่วยลดความเสี่ยงจากภัยคุกคามไซเบอร์ และเพิ่มความพร้อมขององค์กรในการรับมือกับการโจมตีรูปแบบใหม่
สรุป
Security Patch เป็นองค์ประกอบสำคัญของการรักษาความปลอดภัยด้านไอที เพราะช่วยอุดช่องโหว่ ป้องกันภัยคุกคามไซเบอร์ และเพิ่มเสถียรภาพของระบบ การอัปเดตอย่างสม่ำเสมอร่วมกับการบริหารจัดการ Patch ที่ดี จะช่วยให้องค์กรลดความเสี่ยงจากการโจมตี ปกป้องข้อมูลสำคัญ และรักษาความต่อเนื่องในการดำเนินธุรกิจได้อย่างมีประสิทธิภาพ ดังนั้น ไม่ว่าจะเป็น Web Application, Mobile Application, ระบบองค์กร หรือโครงสร้างพื้นฐานด้านไอที การอัปเดต Security Patch อย่างสม่ำเสมอจึงเป็นแนวทางสำคัญที่ทุกองค์กรไม่ควรมองข้าม
คำถามที่พบบ่อย (FAQ)
Security Patch ควรอัปเดตบ่อยแค่ไหน?
ควรอัปเดตทันทีเมื่อผู้พัฒนาซอฟต์แวร์เผยแพร่ Patch ที่เกี่ยวข้องกับช่องโหว่ด้านความปลอดภัย โดยเฉพาะช่องโหว่ที่มีความรุนแรงสูง เพื่อช่วยลดความเสี่ยงจากการถูกโจมตีทางไซเบอร์
Security Patch ต่างจาก Bug Fix อย่างไร?
Security Patch มีวัตถุประสงค์เพื่ออุดช่องโหว่ด้านความปลอดภัยและป้องกันการโจมตีจากผู้ไม่หวังดี ส่วน Bug Fix มุ่งเน้นการแก้ไขข้อผิดพลาดหรือการทำงานที่ผิดปกติของซอฟต์แวร์ แม้ว่าบางครั้งทั้งสองอย่างอาจถูกรวมอยู่ในการอัปเดตเดียวกัน
หากไม่อัปเดต Security Patch จะมีความเสี่ยงอย่างไร?
ระบบอาจถูกโจมตีผ่านช่องโหว่ที่เป็นที่รู้จัก ส่งผลให้ข้อมูลรั่วไหล ระบบหยุดให้บริการ หรือเกิดความเสียหายต่อธุรกิจและชื่อเสียงขององค์กร