Single Sign-On (SSO) คืออะไร?

ในยุคที่องค์กรใช้งานระบบดิจิทัลหลายแพลตฟอร์ม เช่น ระบบ ERP, CRM, HR, อีเมล และ Cloud Application การจดจำชื่อผู้ใช้และรหัสผ่านหลายชุดอาจสร้างความยุ่งยากให้กับพนักงาน รวมทั้งเพิ่มความเสี่ยงด้านความปลอดภัย หากมีการใช้รหัสผ่านซ้ำหรือจัดเก็บข้อมูลไม่เหมาะสม

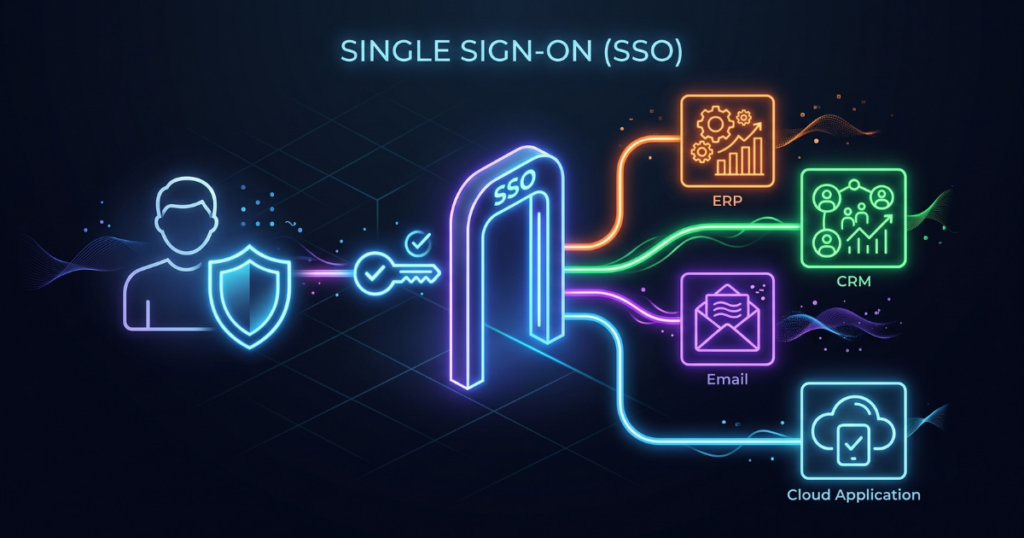
Single Sign-On (SSO) คือระบบยืนยันตัวตนที่ช่วยให้ผู้ใช้งานสามารถเข้าสู่ระบบต่างๆ ได้ด้วยการล็อกอินเพียงครั้งเดียว (Single Login) โดยไม่ต้องกรอกชื่อผู้ใช้และรหัสผ่านใหม่ทุกครั้งที่เปลี่ยนไปใช้งานอีกระบบ ทำให้การใช้งานสะดวก รวดเร็ว และปลอดภัยมากยิ่งขึ้น
ประโยชน์ของ Single Sign-On (SSO)
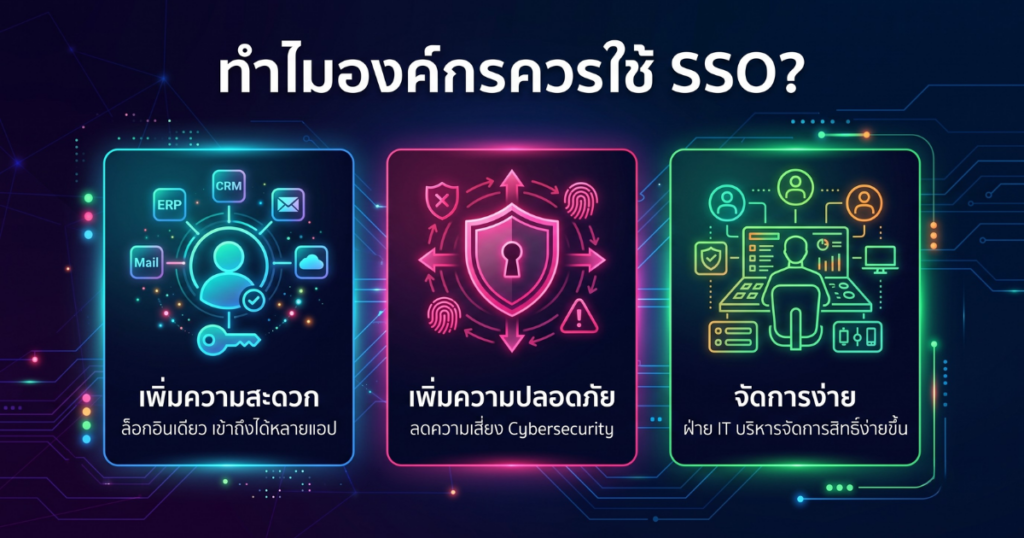
1. เพิ่มความสะดวกในการใช้งาน
ผู้ใช้งานจำเป็นต้องจำเพียงบัญชีเดียว ก็สามารถเข้าถึงระบบที่ได้รับสิทธิ์ทั้งหมดได้ ส่งผลให้ลดเวลาในการเข้าสู่ระบบและเพิ่มประสิทธิภาพในการทำงาน
2. เพิ่มความปลอดภัยของข้อมูล
เมื่อผู้ใช้งานไม่ต้องจำรหัสผ่านหลายชุด ก็ลดโอกาสการใช้รหัสผ่านซ้ำหรือการตั้งรหัสผ่านที่คาดเดาได้ง่าย นอกจากนี้ SSO ยังสามารถใช้งานร่วมกับ Multi-Factor Authentication (MFA) เพื่อเพิ่มความปลอดภัยได้อีกระดับ
3. บริหารจัดการสิทธิ์ได้ง่าย
ฝ่าย IT สามารถกำหนดสิทธิ์ เพิ่มผู้ใช้งาน ระงับบัญชี หรือยกเลิกสิทธิ์การเข้าถึงจากศูนย์กลางได้ทันที ทำให้การจัดการผู้ใช้งานมีประสิทธิภาพและลดความผิดพลาด
4. ลดภาระของฝ่าย IT
ปัญหาที่พบบ่อยคือการลืมรหัสผ่าน ซึ่งทำให้ฝ่าย IT ต้องเสียเวลาช่วยรีเซ็ตรหัสผ่านอยู่เป็นประจำ การใช้ SSO ช่วยลดจำนวนคำขอเหล่านี้ และเพิ่มเวลาให้ทีม IT ไปดูแลงานที่สำคัญกว่า
SSO เหมาะกับองค์กรแบบใด?
Single Sign-On เหมาะกับองค์กรที่ใช้งานหลายระบบ เช่น
ระบบ ERP
● ระบบ CRM
● ระบบ HRM
● ระบบจัดการเอกสาร
● Microsoft 365
● Google Workspace
● ระบบ Intranet
● Web Application และ Mobile Application ภายในองค์กร
ยิ่งองค์กรมีจำนวนผู้ใช้งานและระบบมากเท่าใด การใช้ SSO ก็ยิ่งช่วยลดความซับซ้อนในการบริหารจัดการได้มากขึ้น
SSO กับ MFA แตกต่างกันอย่างไร?
หลายคนเข้าใจว่า SSO และ Multi-Factor Authentication (MFA) เป็นสิ่งเดียวกัน แต่จริงๆ แล้วทั้งสองเทคโนโลยีมีหน้าที่ต่างกัน
SSO ช่วยให้ล็อกอินครั้งเดียวและเข้าใช้งานได้หลายระบบ

●MFA เพิ่มขั้นตอนการยืนยันตัวตน เช่น รหัส OTP
● หรือการยืนยันผ่านแอปพลิเคชัน
ในทางปฏิบัติ องค์กรจำนวนมากเลือกใช้ SSO ร่วมกับ MFA เพื่อเพิ่มทั้งความสะดวกและความปลอดภัย
ข้อควรพิจารณาก่อนนำ SSO มาใช้งาน
ก่อนเริ่มใช้งาน SSO องค์กรควรพิจารณาเรื่องต่อไปนี้

ระบบเดิมรองรับการเชื่อมต่อกับ SSO หรือไม่
● รองรับมาตรฐาน เช่น SAML, OAuth 2.0 หรือ OpenID Connect
● มีระบบสำรองและการจัดการกรณีเกิดเหตุขัดข้อง
● มีการกำหนดสิทธิ์การเข้าถึงตามบทบาท (Role-Based Access Control)
● สามารถทำงานร่วมกับ MFA และระบบรักษาความปลอดภัยอื่นได้
การวางแผนตั้งแต่เริ่มต้นจะช่วยให้การนำ SSO มาใช้งานเป็นไปอย่างราบรื่นและคุ้มค่าการลงทุน
สรุป: Single Sign-On (SSO)
Single Sign-On (SSO) คือโซลูชันที่ช่วยให้ผู้ใช้งานล็อกอินเพียงครั้งเดียวและเข้าถึงหลายระบบได้อย่างสะดวกและปลอดภัย ช่วยลดการใช้รหัสผ่านหลายชุด เพิ่มประสิทธิภาพการทำงาน และทำให้ฝ่าย IT บริหารจัดการบัญชีผู้ใช้และสิทธิ์การเข้าถึงได้ง่ายขึ้น โดยเมื่อใช้งานร่วมกับ Multi-Factor Authentication (MFA) จะช่วยยกระดับความปลอดภัยขององค์กรและรองรับการทำ Digital Transformation ได้อย่างมีประสิทธิภาพในระยะยาว