Ransomware คืออะไร? รู้จักภัยไซเบอร์และวิธีป้องกัน
Ransomware คืออะไร?
Ransomware คืออะไร? Ransomware คือมัลแวร์ประเภทหนึ่งที่มุ่งโจมตีข้อมูลหรือระบบคอมพิวเตอร์ โดยผู้โจมตีมักเข้ารหัสไฟล์จนไม่สามารถใช้งานได้ตามปกติ และจากนั้นจึงเรียกร้องค่าไถ่เพื่อแลกกับการกู้คืนข้อมูล อย่างไรก็ตาม การโจมตีในปัจจุบันอาจมีการขโมยข้อมูลก่อนเข้ารหัส หรือที่เรียกว่า Double Extortion ด้วย ดังนั้น Ransomware จึงไม่ได้ส่งผลเฉพาะต่อระบบ IT เท่านั้น แต่ยังอาจกระทบต่อการดำเนินธุรกิจ ข้อมูลสำคัญ ความเชื่อมั่นของลูกค้า และชื่อเสียงขององค์กรอีกด้วย
ดังนั้น วิธีป้องกัน Ransomware จึงควรดำเนินการอย่างเป็นระบบ โดยองค์กรควรอัปเดตซอฟต์แวร์และ Security Patch อย่างสม่ำเสมอ ใช้ Multi-Factor Authentication (MFA) จำกัดสิทธิ์การเข้าถึงข้อมูล รวมถึงอบรมพนักงานให้รู้เท่าทัน Phishing นอกจากนี้ ควร Backup ข้อมูลเป็นประจำและทดสอบการกู้คืนข้อมูล เพื่อให้สามารถรับมือได้เมื่อเกิดเหตุการณ์จริง เพราะการวางระบบ Cyber Security ควบคู่กับ Backup และ Incident Response Plan จะช่วยลดความเสี่ยงและจำกัดความเสียหายจาก Ransomware ได้อย่างมีประสิทธิภาพ
Ransomware ทำงานอย่างไร?
เพื่อให้เข้าใจว่า Ransomware คืออะไร อย่างชัดเจนมากขึ้น ควรทำความเข้าใจลักษณะการทำงานของการโจมตีตั้งแต่เริ่มต้นจนถึงขั้นตอนเรียกค่าไถ่ โดยทั่วไป กระบวนการโจมตีสามารถแบ่งออกเป็นหลายขั้นตอน ดังนี้
1. ผู้โจมตีหาช่องทางเข้าสู่ระบบ
AI สามารถช่วยสร้างโค้ดพื้นฐานได้ภายในไม่กี่วินาที ทำให้ทีมพัฒนาส่งมอบฟีเจอร์ใหม่ได้รวดเร็วยิ่งขึ้น
ในขั้นแรก ผู้โจมตีจะพยายามหาวิธีเข้าถึงระบบขององค์กร ตัวอย่างเช่น
● อีเมล Phishing
● ไฟล์แนบที่เป็นอันตราย
● ลิงก์ปลอม
● รหัสผ่านที่ถูกขโมย
● บัญชีผู้ใช้งานที่มีสิทธิ์สูง
● ช่องโหว่ของซอฟต์แวร์
● ระบบ Remote Access ที่มีการป้องกันไม่เพียงพอ
ดังนั้น การสร้างความรู้ด้าน Cyber Security ให้กับพนักงานจึงมีความสำคัญ เพราะผู้ใช้งานอาจเป็นหนึ่งในจุดเริ่มต้นของการโจมตีโดยไม่รู้ตัว
2. ผู้โจมตีพยายามเข้าถึงระบบเพิ่มเติม
หลังจากเข้าระบบได้แล้ว ผู้โจมตีอาจพยายามสำรวจโครงสร้างระบบและค้นหาบัญชีหรือเครื่องคอมพิวเตอร์อื่นๆ ที่สามารถเข้าถึงได้ นอกจากนี้ ผู้โจมตีอาจพยายามเพิ่มสิทธิ์การเข้าถึงของตนเอง เพื่อให้สามารถควบคุมระบบได้มากขึ้น
3. ค้นหาและเข้าถึงข้อมูลสำคัญ
เมื่อสามารถเข้าถึงระบบได้มากขึ้น ผู้โจมตีอาจค้นหาข้อมูลที่มีความสำคัญ เช่น
● ฐานข้อมูลลูกค้า
● ข้อมูลพนักงาน
● เอกสารทางการเงิน
● ข้อมูลทางธุรกิจ
● Source Code
● เอกสารภายในองค์กร
● ข้อมูลที่เกี่ยวข้องกับการดำเนินงาน
ในบางกรณี ผู้โจมตีอาจคัดลอกข้อมูลออกจากระบบก่อนเริ่มขั้นตอนการเข้ารหัส
● ฐานข้อมูลลูกค้า
● ข้อมูลพนักงาน
● เอกสารทางการเงิน
● ข้อมูลทางธุรกิจ
● Source Code
● เอกสารภายในองค์กร
● ข้อมูลที่เกี่ยวข้องกับการดำเนินงาน
ในบางกรณี ผู้โจมตีอาจคัดลอกข้อมูลออกจากระบบก่อนเริ่มขั้นตอนการเข้ารหัส
4. เข้ารหัสข้อมูล
ขั้นตอนสำคัญของ Ransomware คือการทำให้ไฟล์หรือข้อมูลไม่สามารถใช้งานได้ตามปกติ โดยใช้กระบวนการเข้ารหัส เมื่อเกิดเหตุการณ์ดังกล่าว ผู้ใช้งานอาจพบว่าไฟล์จำนวนมากไม่สามารถเปิดได้ และอาจมีข้อความแจ้งเตือนจากผู้โจมตีปรากฏขึ้น
5. เรียกค่าไถ่
หลังจากข้อมูลถูกเข้ารหัส ผู้โจมตีอาจเรียกร้องเงินเพื่อแลกกับเครื่องมือหรือข้อมูลที่ใช้สำหรับกู้คืนระบบ อย่างไรก็ตาม การจ่ายค่าไถ่ไม่ได้รับประกันว่าจะสามารถกู้คืนข้อมูลได้ และยังอาจทำให้องค์กรมีความเสี่ยงเพิ่มเติมอีกด้วย
Ransomware เข้าสู่องค์กรได้อย่างไร?
Ransomware สามารถเข้าสู่องค์กรได้จากหลายช่องทาง ดังนั้นการป้องกันจึงควรครอบคลุมทั้ง บุคลากร ระบบ และกระบวนการทำงาน ช่องทางที่พบได้บ่อย ได้แก่
Phishing Email
Phishing เป็นวิธีที่ผู้โจมตีใช้หลอกให้ผู้ใช้งานเปิดไฟล์แนบ คลิกลิงก์ หรือกรอกข้อมูลสำคัญ
ตัวอย่างเช่น อีเมลปลอมที่อ้างว่าเป็นธนาคาร ลูกค้า คู่ค้า หรือหน่วยงานที่เกี่ยวข้องกับธุรกิจ
Phishing Email
Phishing เป็นวิธีที่ผู้โจมตีใช้หลอกให้ผู้ใช้งานเปิดไฟล์แนบ คลิกลิงก์ หรือกรอกข้อมูลสำคัญ
ตัวอย่างเช่น อีเมลปลอมที่อ้างว่าเป็นธนาคาร ลูกค้า คู่ค้า หรือหน่วยงานที่เกี่ยวข้องกับธุรกิจ
ช่องโหว่ของซอฟต์แวร์
หากองค์กรใช้งานซอฟต์แวร์ที่ไม่ได้รับการอัปเดต อาจมีช่องโหว่ด้านความปลอดภัยที่ผู้โจมตีสามารถนำมาใช้เป็นช่องทางเข้าสู่ระบบได้
ดังนั้น Patch Management จึงเป็นส่วนสำคัญของการรักษาความปลอดภัย
หากองค์กรใช้งานซอฟต์แวร์ที่ไม่ได้รับการอัปเดต อาจมีช่องโหว่ด้านความปลอดภัยที่ผู้โจมตีสามารถนำมาใช้เป็นช่องทางเข้าสู่ระบบได้
ดังนั้น Patch Management จึงเป็นส่วนสำคัญของการรักษาความปลอดภัย
รหัสผ่านถูกขโมย
หากผู้โจมตีสามารถขโมย Username และ Password ได้ ก็อาจนำข้อมูลดังกล่าวมาใช้เข้าสู่ระบบขององค์กร
ด้วยเหตุนี้ การใช้ Multi-Factor Authentication หรือ MFA สามารถช่วยเพิ่มชั้นการป้องกันได้
หากผู้โจมตีสามารถขโมย Username และ Password ได้ ก็อาจนำข้อมูลดังกล่าวมาใช้เข้าสู่ระบบขององค์กร
ด้วยเหตุนี้ การใช้ Multi-Factor Authentication หรือ MFA สามารถช่วยเพิ่มชั้นการป้องกันได้
Remote Access
ระบบ Remote Desktop, VPN หรือบริการ Remote Access หากตั้งค่าไม่เหมาะสมหรือมีการรักษาความปลอดภัยไม่เพียงพอ อาจกลายเป็นช่องทางให้ผู้โจมตีเข้าถึงระบบได้
ระบบ Remote Desktop, VPN หรือบริการ Remote Access หากตั้งค่าไม่เหมาะสมหรือมีการรักษาความปลอดภัยไม่เพียงพอ อาจกลายเป็นช่องทางให้ผู้โจมตีเข้าถึงระบบได้
อุปกรณ์ภายในองค์กร
คอมพิวเตอร์หรืออุปกรณ์ที่ติด Malware อาจกลายเป็นจุดเริ่มต้นที่ทำให้ภัยคุกคามแพร่กระจายไปยังระบบอื่นได้
คอมพิวเตอร์หรืออุปกรณ์ที่ติด Malware อาจกลายเป็นจุดเริ่มต้นที่ทำให้ภัยคุกคามแพร่กระจายไปยังระบบอื่นได้
ผลกระทบของ Ransomware ต่อองค์กร
Ransomware สามารถสร้างความเสียหายได้มากกว่าการทำให้ไฟล์เปิดไม่ได้ เพราะเมื่อระบบสำคัญไม่สามารถให้บริการได้ องค์กรอาจไม่สามารถดำเนินธุรกิจตามปกติ
1. ระบบหยุดทำงาน
หากระบบสำคัญถูกโจมตี เช่น ระบบ ERP, Database, File Server หรือระบบบริการลูกค้า อาจทำให้กระบวนการทำงานหยุดชะงัก
2. ข้อมูลสูญหายหรือไม่สามารถเข้าถึงได้
เมื่อข้อมูลถูกเข้ารหัส ผู้ใช้งานอาจไม่สามารถเข้าถึงเอกสารหรือฐานข้อมูลที่จำเป็นต่อการทำงาน
3. เกิดค่าใช้จ่ายในการกู้คืนระบบ
องค์กรอาจต้องใช้ทรัพยากรจำนวนมากในการตรวจสอบระบบ กำจัดภัยคุกคาม กู้คืนข้อมูล และปรับปรุงระบบรักษาความปลอดภัย
4. กระทบความเชื่อมั่นของลูกค้า
หากข้อมูลลูกค้าถูกขโมยหรือระบบให้บริการหยุดทำงาน อาจส่งผลต่อความเชื่อมั่นและภาพลักษณ์ขององค์กร
5. กระทบต่อรายได้
เมื่อระบบไม่สามารถให้บริการได้ ธุรกิจอาจไม่สามารถรับคำสั่งซื้อ ให้บริการลูกค้า หรือดำเนินธุรกรรมตามปกติ ส่งผลให้เกิดรายได้ที่สูญเสียไป
วิธีป้องกัน Ransomware ที่องค์กรควรทำ
เมื่อเข้าใจแล้วว่า Ransomware คืออะไร ขั้นตอนต่อไปคือการวางแนวทางป้องกันอย่างเป็นระบบ โดยไม่ควรพึ่งพาเครื่องมือรักษาความปลอดภัยเพียงประเภทเดียว
1. Backup ข้อมูลอย่างสม่ำเสมอ
การ Backup เป็นหนึ่งในแนวทางสำคัญสำหรับลดผลกระทบจาก Ransomware
องค์กรควรสำรองข้อมูลสำคัญอย่างสม่ำเสมอ และควรทดสอบการกู้คืนข้อมูลเป็นระยะ เพราะ การมี Backup ไม่ได้หมายความว่าจะกู้คืนข้อมูลได้เสมอไป
แนวทางที่ควรพิจารณา ได้แก่
● สำรองข้อมูลเป็นประจำ
● มี Backup หลายชุด
● แยก Backup ออกจากระบบหลัก
● จำกัดสิทธิ์การเข้าถึง Backup
● ใช้ Offline หรือ Immutable Backup ตามความเหมาะสม
● ทดสอบ Restore อย่างสม่ำเสมอ
แนวคิดที่นิยมใช้ในการวางแผน Backup คือ 3-2-1 Backup Strategy ซึ่งช่วยลดความเสี่ยงจากการที่ Backup ถูกโจมตีพร้อมกับระบบหลัก
2. อัปเดตระบบและ Security Patch
องค์กรควรตรวจสอบว่า Operating System, Application, Database และ Software ต่างๆ ได้รับการอัปเดตอย่างเหมาะสม เพราะช่องโหว่ที่ไม่ได้รับการแก้ไขอาจถูกใช้เป็นช่องทางโจมตีได้
ดังนั้น การมี Patch Management Process ที่ชัดเจนจะช่วยให้องค์กรสามารถติดตามช่องโหว่และจัดลำดับความสำคัญของการอัปเดตได้ดีขึ้น
ดังนั้น การมี Patch Management Process ที่ชัดเจนจะช่วยให้องค์กรสามารถติดตามช่องโหว่และจัดลำดับความสำคัญของการอัปเดตได้ดีขึ้น
3. ใช้ Multi-Factor Authentication
MFA เพิ่มขั้นตอนในการยืนยันตัวตนมากกว่าการใช้ Password เพียงอย่างเดียว
ตัวอย่างเช่น การใช้
● Password
● OTP
● Authenticator App
● Security Key
● Biometric Authentication
ดังนั้น แม้ Password จะถูกขโมย ผู้โจมตีก็ยังต้องผ่านปัจจัยยืนยันตัวตนเพิ่มเติม
ตัวอย่างเช่น การใช้
● Password
● OTP
● Authenticator App
● Security Key
● Biometric Authentication
ดังนั้น แม้ Password จะถูกขโมย ผู้โจมตีก็ยังต้องผ่านปัจจัยยืนยันตัวตนเพิ่มเติม
4. จำกัดสิทธิ์การเข้าถึงข้อมูล
องค์กรควรใช้หลัก Least Privilege โดยให้ผู้ใช้งานมีสิทธิ์เท่าที่จำเป็นต่อการทำงาน
ตัวอย่างเช่น พนักงานที่ไม่จำเป็นต้องเข้าถึงฐานข้อมูลสำคัญ ก็ไม่ควรได้รับสิทธิ์ดังกล่าว
แนวทางนี้ช่วยลดผลกระทบหากบัญชีของผู้ใช้งานถูกโจมตี
ตัวอย่างเช่น พนักงานที่ไม่จำเป็นต้องเข้าถึงฐานข้อมูลสำคัญ ก็ไม่ควรได้รับสิทธิ์ดังกล่าว
แนวทางนี้ช่วยลดผลกระทบหากบัญชีของผู้ใช้งานถูกโจมตี
5. แบ่ง Segment ของเครือข่าย
Network Segmentation ช่วยจำกัดขอบเขตของภัยคุกคาม
กล่าวคือ หากเครื่องหนึ่งถูกโจมตี ระบบเครือข่ายที่ถูกแบ่งออกเป็นส่วน ๆ อย่างเหมาะสมสามารถช่วยลดโอกาสที่ภัยคุกคามจะแพร่กระจายไปยังระบบอื่น
กล่าวคือ หากเครื่องหนึ่งถูกโจมตี ระบบเครือข่ายที่ถูกแบ่งออกเป็นส่วน ๆ อย่างเหมาะสมสามารถช่วยลดโอกาสที่ภัยคุกคามจะแพร่กระจายไปยังระบบอื่น
6. ให้ความรู้แก่พนักงาน
แม้องค์กรจะมีระบบ Security ที่ดี แต่หากพนักงานไม่สามารถแยกแยะ Phishing หรือไฟล์ที่น่าสงสัยได้ ก็ยังมีความเสี่ยงอยู่
ดังนั้น องค์กรควรจัด Security Awareness Training อย่างต่อเนื่อง เช่น
● วิธีตรวจสอบอีเมลปลอม
● วิธีสังเกตลิงก์ผิดปกติ
● ไม่เปิดไฟล์แนบที่น่าสงสัย
● ไม่ใช้ Password ซ้ำ
● วิธีรายงานเหตุการณ์ผิดปกติ
ดังนั้น องค์กรควรจัด Security Awareness Training อย่างต่อเนื่อง เช่น
● วิธีตรวจสอบอีเมลปลอม
● วิธีสังเกตลิงก์ผิดปกติ
● ไม่เปิดไฟล์แนบที่น่าสงสัย
● ไม่ใช้ Password ซ้ำ
● วิธีรายงานเหตุการณ์ผิดปกติ
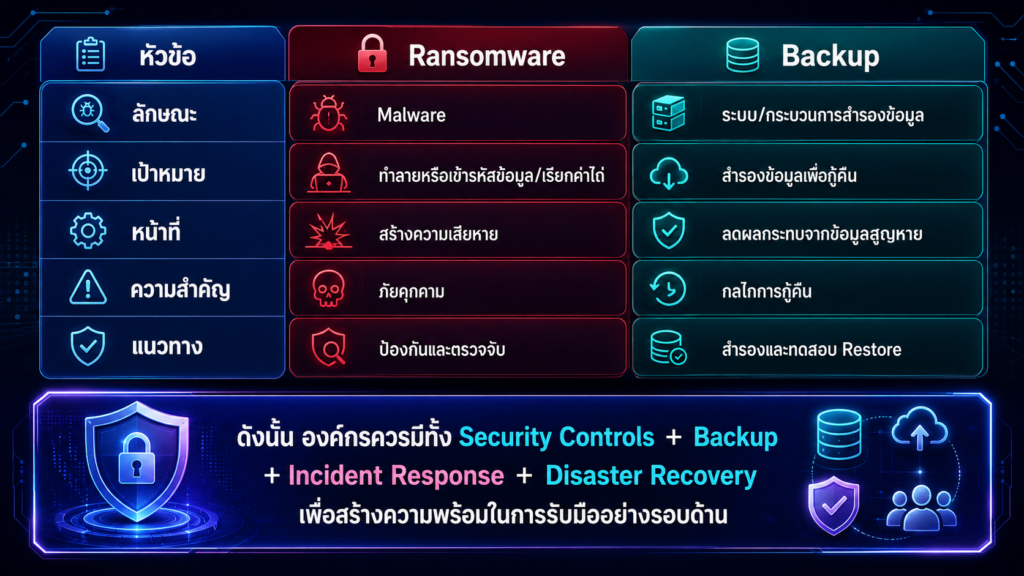
Ransomware กับ Backup ต่างกันอย่างไร?
หลายองค์กรเข้าใจว่าเพียงมี Backup ก็สามารถป้องกัน Ransomware ได้ทั้งหมด แต่ในความเป็นจริง Backup คือส่วนหนึ่งของการรับมือ ไม่ใช่การป้องกันโดยตรง
Checklist ป้องกัน Ransomware สำหรับองค์กร
องค์กรสามารถนำ Checklist นี้ไปใช้เป็นแนวทางเบื้องต้นได้
ด้านระบบ
● ✅ อัปเดต OS และ Software อย่างสม่ำเสมอ
● ✅ ติดตั้งและดูแลระบบ Endpoint Security
● ✅ ใช้ Firewall อย่างเหมาะสม
● ✅ เปิดใช้ MFA
● ✅ จำกัดสิทธิ์ผู้ใช้งาน
● ✅ แบ่ง Segment ของ Network
● ✅ ติดตั้งและดูแลระบบ Endpoint Security
● ✅ ใช้ Firewall อย่างเหมาะสม
● ✅ เปิดใช้ MFA
● ✅ จำกัดสิทธิ์ผู้ใช้งาน
● ✅ แบ่ง Segment ของ Network
ด้านข้อมูล
● ✅ Backup ข้อมูลสำคัญ
● ✅ แยก Backup จากระบบหลัก
● ✅ จำกัดสิทธิ์ Backup
● ✅ ทดสอบ Restore
● ✅ พิจารณา Immutable หรือ Offline Backup
● ✅ แยก Backup จากระบบหลัก
● ✅ จำกัดสิทธิ์ Backup
● ✅ ทดสอบ Restore
● ✅ พิจารณา Immutable หรือ Offline Backup
ด้านบุคลากร
● ✅ อบรม Security Awareness
● ✅ ฝึกตรวจสอบ Phishing
● ✅ กำหนด Password Policy
● ✅ มีช่องทางแจ้งเหตุผิดปกติ
● ✅ ฝึกตรวจสอบ Phishing
● ✅ กำหนด Password Policy
● ✅ มีช่องทางแจ้งเหตุผิดปกติ
ด้านการรับมือ
● ✅ มี Incident Response Plan
● ✅ มี Disaster Recovery Plan
● ✅ กำหนดผู้รับผิดชอบกรณีเกิดเหตุ
● ✅ ทดสอบแผนเป็นระยะ
● ✅ มี Disaster Recovery Plan
● ✅ กำหนดผู้รับผิดชอบกรณีเกิดเหตุ
● ✅ ทดสอบแผนเป็นระยะ
สรุป Ransomware คืออะไร?
Ransomware คือ Malware ที่ทำให้ข้อมูลหรือระบบขององค์กรไม่สามารถใช้งานได้ โดยผู้โจมตีอาจเรียกร้องค่าไถ่หรือข่มขู่ว่าจะเผยแพร่ข้อมูลที่ขโมยไป ดังนั้น องค์กรจึงควรป้องกัน Ransomware ด้วยแนวทางแบบหลายชั้น ตั้งแต่การอัปเดตระบบ การใช้ MFA การจำกัดสิทธิ์ การแบ่ง Network การอบรมพนักงาน ไปจนถึงการ Backup ข้อมูลและการเตรียม Incident Response Plan เพื่อช่วยลดความเสี่ยง ป้องกันข้อมูลสูญหาย และลดผลกระทบต่อการดำเนินธุรกิจได้อย่างมีประสิทธิภาพ
คำถามที่พบบ่อย (FAQ)
1. Ransomware คืออะไร?
Ransomware คือ Malware ประเภทหนึ่งที่มุ่งโจมตีข้อมูลหรือระบบ โดยมักทำให้ไฟล์ถูกเข้ารหัสและไม่สามารถใช้งานได้ จากนั้นผู้โจมตีอาจเรียกร้องค่าไถ่เพื่อแลกกับการกู้คืนข้อมูล
2. Ransomware เข้าสู่คอมพิวเตอร์ได้อย่างไร?
Ransomware สามารถเข้าสู่ระบบได้หลายช่องทาง เช่น Phishing Email, ไฟล์แนบที่เป็นอันตราย, ลิงก์ปลอม, Password ที่ถูกขโมย, ช่องโหว่ของ Software และระบบ Remote Access ที่มีการป้องกันไม่เพียงพอ
3. วิธีป้องกัน Ransomware ที่ดีที่สุดคืออะไร?
ไม่มีวิธีเดียวที่สามารถป้องกัน Ransomware ได้ทั้งหมด องค์กรควรใช้การป้องกันหลายชั้น ได้แก่ การอัปเดตระบบ การใช้ MFA การจำกัดสิทธิ์ การอบรมพนักงาน Network Segmentation และการ Backup ข้อมูลอย่างสม่ำเสมอ
4. Backup สามารถป้องกัน Ransomware ได้หรือไม่?
Backup ไม่ได้ป้องกันไม่ให้ Ransomware เข้าสู่ระบบโดยตรง แต่ช่วยให้องค์กรสามารถกู้คืนข้อมูลได้เมื่อเกิดเหตุการณ์ ดังนั้นควรแยก Backup ออกจากระบบหลักและทดสอบการ Restore เป็นประจำ
5. หากถูก Ransomware ควรจ่ายค่าไถ่หรือไม่?
การจ่ายค่าไถ่มีความเสี่ยงและไม่ได้รับประกันว่าผู้โจมตีจะคืนข้อมูลหรือไม่เผยแพร่ข้อมูล ดังนั้นองค์กรควรดำเนินการตาม Incident Response Plan และประเมินสถานการณ์ร่วมกับผู้เชี่ยวชาญด้าน Cyber Security และฝ่ายกฎหมายที่เกี่ยวข้อง
6. Ransomware ป้องกันด้วย Antivirus อย่างเดียวได้หรือไม่?
ไม่ควรพึ่งพา Antivirus เพียงอย่างเดียว เพราะ Ransomware สามารถใช้ช่องทางการโจมตีที่หลากหลาย องค์กรจึงควรใช้แนวทาง Defense in Depth ซึ่งประกอบด้วยหลายมาตรการด้านความปลอดภัย
7. ธุรกิจขนาดเล็กมีความเสี่ยงจาก Ransomware หรือไม่?
มีความเสี่ยงเช่นกัน เพราะผู้โจมตีไม่ได้จำกัดเป้าหมายเฉพาะองค์กรขนาดใหญ่ ธุรกิจขนาดเล็กที่มีระบบรักษาความปลอดภัยไม่เพียงพออาจกลายเป็นเป้าหมายที่น่าสนใจได้ ดังนั้นจึงควรมีมาตรการพื้นฐาน เช่น MFA, Backup, Patch Management และ Security Awareness