Multi-Factor Authentication (MFA) คืออะไร
Multi-Factor Authentication (MFA) คืออะไร
ในยุคที่องค์กรเข้าสู่ Digital Transformation มากขึ้น การปกป้องข้อมูลและระบบออนไลน์จึงมีความสำคัญอย่างยิ่ง ดังนั้น Multi-Factor Authentication (MFA) คืออะไร จึงเป็นคำถามที่หลายองค์กรให้ความสนใจ เนื่องจากการใช้รหัสผ่านเพียงอย่างเดียวไม่เพียงพอต่อการรับมือกับภัยคุกคามทางไซเบอร์ เช่น Phishing, Password Leak และการโจมตีเพื่อขโมยบัญชีผู้ใช้งาน ด้วยเหตุนี้ Multi-Factor Authentication (MFA) หรือ ระบบยืนยันตัวตนหลายขั้นตอน จึงเข้ามามีบทบาทในการเพิ่มความปลอดภัย โดยตรวจสอบตัวตนผ่านหลายปัจจัย เช่น Password, OTP หรือ Biometric Authentication ส่งผลให้ลดความเสี่ยงจากการเข้าถึงระบบโดยไม่ได้รับอนุญาต และช่วยให้องค์กรมีความมั่นใจในการปกป้องข้อมูลสำคัญตามมาตรฐาน Cyber Security
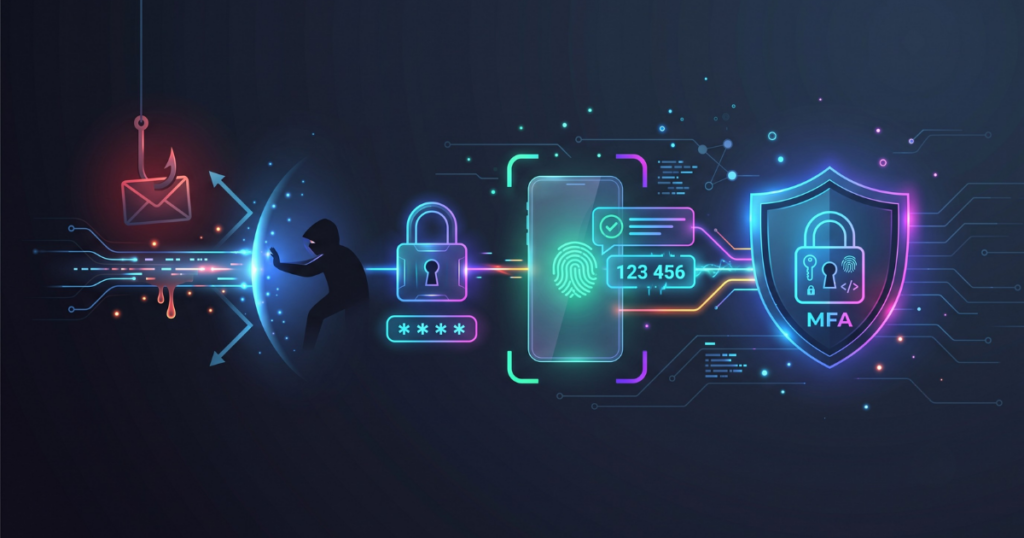
Multi-Factor Authentication (MFA) คืออะไร?
Multi-Factor Authentication (MFA) คือ กระบวนการยืนยันตัวตนของผู้ใช้งานด้วยปัจจัยมากกว่าหนึ่งรูปแบบ ก่อนที่จะอนุญาตให้เข้าสู่ระบบหรือเข้าถึงข้อมูลสำคัญ
โดยทั่วไป ระบบ Authentication แบบเดิมจะใช้เพียง:
● Username
● Password
ซึ่งเรียกว่า Single-Factor Authentication (SFA)
แต่ MFA จะเพิ่มขั้นตอนตรวจสอบเพิ่มเติม เช่น
● รหัส OTP
● การยืนยันผ่าน Application
● ลายนิ้วมือ
● การสแกนใบหน้า
● Security Key
● การตรวจสอบตำแหน่งหรืออุปกรณ์ที่ใช้งาน
ดังนั้น แม้ว่าผู้ไม่หวังดีจะสามารถขโมยรหัสผ่านได้ แต่ยังไม่สามารถเข้าสู่ระบบได้ หากไม่มีปัจจัยยืนยันตัวตนเพิ่มเติม
โดยทั่วไป ระบบ Authentication แบบเดิมจะใช้เพียง:
● Username
● Password
ซึ่งเรียกว่า Single-Factor Authentication (SFA)
แต่ MFA จะเพิ่มขั้นตอนตรวจสอบเพิ่มเติม เช่น
● รหัส OTP
● การยืนยันผ่าน Application
● ลายนิ้วมือ
● การสแกนใบหน้า
● Security Key
● การตรวจสอบตำแหน่งหรืออุปกรณ์ที่ใช้งาน
ดังนั้น แม้ว่าผู้ไม่หวังดีจะสามารถขโมยรหัสผ่านได้ แต่ยังไม่สามารถเข้าสู่ระบบได้ หากไม่มีปัจจัยยืนยันตัวตนเพิ่มเติม
หลักการทำงานของ Multi-Factor Authentication (MFA)
การทำงานของ MFA จะอาศัยการตรวจสอบตัวตนจากหลายปัจจัย โดยแบ่งออกเป็น 3 ประเภทหลัก ได้แก่
1. Something You Know (สิ่งที่คุณรู้)
เป็นข้อมูลที่ผู้ใช้งานรู้เพียงคนเดียว เช่น
● Password
● PIN
● Security Question
ตัวอย่าง:
"ผู้ใช้งานกรอก Username และ Password เพื่อเข้าสู่ระบบ"
อย่างไรก็ตาม ปัจจัยประเภทนี้มีความเสี่ยง เนื่องจากรหัสผ่านสามารถถูกขโมยหรือถูกคาดเดาได้
● Password
● PIN
● Security Question
ตัวอย่าง:
"ผู้ใช้งานกรอก Username และ Password เพื่อเข้าสู่ระบบ"
อย่างไรก็ตาม ปัจจัยประเภทนี้มีความเสี่ยง เนื่องจากรหัสผ่านสามารถถูกขโมยหรือถูกคาดเดาได้
2. Something You Have (สิ่งที่คุณมี)
เป็นอุปกรณ์หรือสิ่งที่ผู้ใช้งานครอบครอง เช่น
● โทรศัพท์มือถือ
● Application สำหรับ Authentication
● Hardware Security Key
● Smart Card
ตัวอย่าง:
หลังจากกรอกรหัสผ่าน ระบบส่ง OTP ไปยังโทรศัพท์มือถือของผู้ใช้งาน
● โทรศัพท์มือถือ
● Application สำหรับ Authentication
● Hardware Security Key
● Smart Card
ตัวอย่าง:
หลังจากกรอกรหัสผ่าน ระบบส่ง OTP ไปยังโทรศัพท์มือถือของผู้ใช้งาน
3. Something You Are (สิ่งที่คุณเป็น)
เป็นข้อมูลทางชีวมิติ (Biometric Authentication) เช่น
● ลายนิ้วมือ
● ใบหน้า
● ม่านตา
ตัวอย่าง:
การใช้ Face ID เพื่อยืนยันตัวตนก่อนเข้าสู่ระบบ Application
● ลายนิ้วมือ
● ใบหน้า
● ม่านตา
ตัวอย่าง:
การใช้ Face ID เพื่อยืนยันตัวตนก่อนเข้าสู่ระบบ Application
MFA แตกต่างจาก 2FA อย่างไร?
หลายคนอาจสงสัยว่า MFA กับ 2FA แตกต่างกันอย่างไร
Two-Factor Authentication (2FA)
คือการใช้ปัจจัยยืนยันตัวตนจำนวน 2 ขั้นตอน
ตัวอย่าง:
1. Password
2. OTP จากโทรศัพท์มือถือ
ตัวอย่าง:
1. Password
2. OTP จากโทรศัพท์มือถือ
Multi-Factor Authentication (MFA)
คือการใช้ปัจจัยยืนยันตัวตนตั้งแต่ 2 ขั้นตอนขึ้นไป
ตัวอย่าง:
1. Password
2. Mobile Authentication App
3. Fingerprint
ดังนั้น 2FA ถือเป็นรูปแบบหนึ่งของ MFA แต่ MFA สามารถมีจำนวนขั้นตอนมากกว่า 2 ขั้นตอนได้
ตัวอย่าง:
1. Password
2. Mobile Authentication App
3. Fingerprint
ดังนั้น 2FA ถือเป็นรูปแบบหนึ่งของ MFA แต่ MFA สามารถมีจำนวนขั้นตอนมากกว่า 2 ขั้นตอนได้
ทำไมองค์กรควรใช้งาน Multi-Factor Authentication (MFA)?
1. ลดความเสี่ยงจากรหัสผ่านถูกขโมย
ปัจจุบันการโจมตีด้วยวิธี Phishing เป็นหนึ่งในภัยคุกคามที่พบได้บ่อย โดยผู้โจมตีอาจหลอกให้ผู้ใช้งานกรอก Username และ Password บนเว็บไซต์ปลอม
ดังนั้น MFA จึงช่วยเพิ่มชั้นความปลอดภัย เพราะแม้รหัสผ่านถูกเปิดเผย ผู้โจมตียังต้องผ่านขั้นตอนยืนยันตัวตนเพิ่มเติม
ปัจจุบันการโจมตีด้วยวิธี Phishing เป็นหนึ่งในภัยคุกคามที่พบได้บ่อย โดยผู้โจมตีอาจหลอกให้ผู้ใช้งานกรอก Username และ Password บนเว็บไซต์ปลอม
ดังนั้น MFA จึงช่วยเพิ่มชั้นความปลอดภัย เพราะแม้รหัสผ่านถูกเปิดเผย ผู้โจมตียังต้องผ่านขั้นตอนยืนยันตัวตนเพิ่มเติม
2. ป้องกันการเข้าถึงระบบสำคัญขององค์กร
องค์กรในปัจจุบันมีระบบสำคัญจำนวนมาก เช่น
● Cloud System
● Database
● ERP
● HR System
● Financial Application
● Customer Management System
ดังนั้น การเพิ่ม MFA ช่วยลดโอกาสที่บัญชีสำคัญจะถูกนำไปใช้งานโดยบุคคลที่ไม่ได้รับอนุญาต
องค์กรในปัจจุบันมีระบบสำคัญจำนวนมาก เช่น
● Cloud System
● Database
● ERP
● HR System
● Financial Application
● Customer Management System
ดังนั้น การเพิ่ม MFA ช่วยลดโอกาสที่บัญชีสำคัญจะถูกนำไปใช้งานโดยบุคคลที่ไม่ได้รับอนุญาต
3. รองรับแนวคิด Zero Trust Security
แนวคิด Zero Trust Architecture มีหลักการสำคัญคือ
"Never Trust, Always Verify"
หมายถึง ไม่ควรเชื่อถือผู้ใช้งานหรืออุปกรณ์โดยอัตโนมัติ แม้ว่าจะอยู่ภายในองค์กรก็ตาม
ดังนั้น MFA จึงเป็นหนึ่งในเทคโนโลยีสำคัญที่ช่วยสนับสนุน Zero Trust Security โดยตรวจสอบตัวตนทุกครั้งก่อนอนุญาตให้เข้าถึงระบบ
แนวคิด Zero Trust Architecture มีหลักการสำคัญคือ
"Never Trust, Always Verify"
หมายถึง ไม่ควรเชื่อถือผู้ใช้งานหรืออุปกรณ์โดยอัตโนมัติ แม้ว่าจะอยู่ภายในองค์กรก็ตาม
ดังนั้น MFA จึงเป็นหนึ่งในเทคโนโลยีสำคัญที่ช่วยสนับสนุน Zero Trust Security โดยตรวจสอบตัวตนทุกครั้งก่อนอนุญาตให้เข้าถึงระบบ
4. เพิ่มความมั่นใจในการทำงานแบบ Remote Work
หลังจากองค์กรมีรูปแบบ Hybrid Work และ Remote Work มากขึ้น พนักงานต้องเข้าถึงระบบจากหลายสถานที่
ดังนั้น MFA ช่วยเพิ่มความปลอดภัยในการทำงานจากภายนอกองค์กร เช่น
● บ้าน
● ร้านกาแฟ
● ต่างประเทศ
● อุปกรณ์ส่วนตัว
หลังจากองค์กรมีรูปแบบ Hybrid Work และ Remote Work มากขึ้น พนักงานต้องเข้าถึงระบบจากหลายสถานที่
ดังนั้น MFA ช่วยเพิ่มความปลอดภัยในการทำงานจากภายนอกองค์กร เช่น
● บ้าน
● ร้านกาแฟ
● ต่างประเทศ
● อุปกรณ์ส่วนตัว
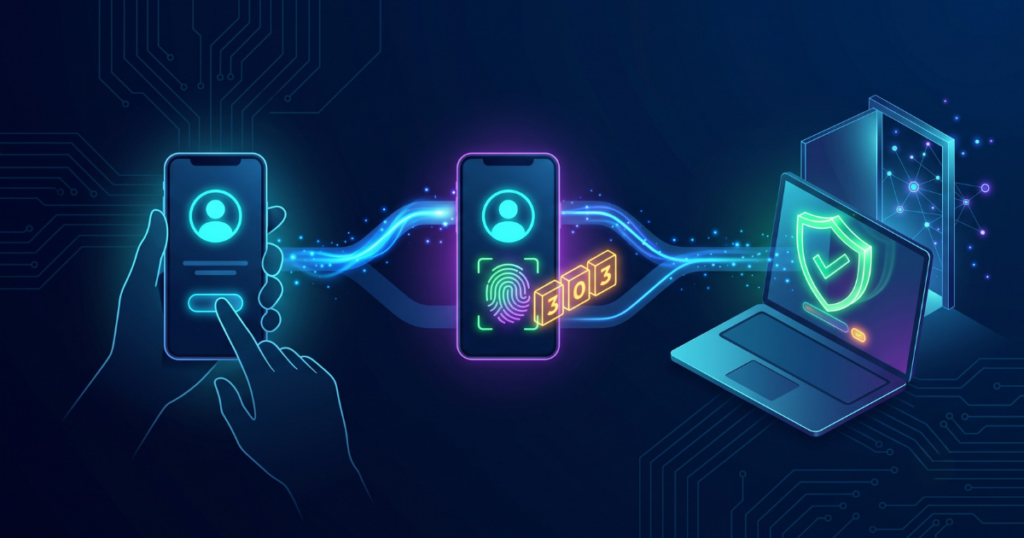
MFA ช่วยลดความเสี่ยงด้าน Cyber Security ได้อย่างไร?
MFA สามารถช่วยลดความเสี่ยงจากภัยคุกคาม เช่น
● Password Attack ลดความเสียหายจากการถูกเดารหัสผ่าน
● Phishing Attack ลดโอกาสที่ผู้โจมตีจะใช้รหัสผ่านที่ขโมยมา
● Account Takeover ป้องกันการยึดบัญชีผู้ใช้งาน
● Insider Threat เพิ่มขั้นตอนตรวจสอบก่อนเข้าถึงข้อมูลสำคัญ
● Password Attack ลดความเสียหายจากการถูกเดารหัสผ่าน
● Phishing Attack ลดโอกาสที่ผู้โจมตีจะใช้รหัสผ่านที่ขโมยมา
● Account Takeover ป้องกันการยึดบัญชีผู้ใช้งาน
● Insider Threat เพิ่มขั้นตอนตรวจสอบก่อนเข้าถึงข้อมูลสำคัญ
แนวทางการนำ MFA มาใช้งานในองค์กร
1. เริ่มจากระบบสำคัญก่อน
องค์กรควรเริ่มติดตั้ง MFA กับระบบที่มีความสำคัญสูง เช่น
● Administrator Account
● Cloud Account
● Financial System
● Database
องค์กรควรเริ่มติดตั้ง MFA กับระบบที่มีความสำคัญสูง เช่น
● Administrator Account
● Cloud Account
● Financial System
● Database
2. กำหนด Policy การใช้งาน
ควรกำหนดแนวทาง เช่น
● ระบบใดต้องใช้ MFA
● ผู้ใช้งานกลุ่มใดต้องเปิดใช้งาน
● วิธี Backup กรณีโทรศัพท์สูญหาย
ควรกำหนดแนวทาง เช่น
● ระบบใดต้องใช้ MFA
● ผู้ใช้งานกลุ่มใดต้องเปิดใช้งาน
● วิธี Backup กรณีโทรศัพท์สูญหาย
3. สร้างความเข้าใจให้พนักงาน
เนื่องจาก MFA เพิ่มขั้นตอนการเข้าสู่ระบบ ดังนั้นองค์กรควรอบรมผู้ใช้งาน เพื่อให้เข้าใจประโยชน์และวิธีใช้งาน
เนื่องจาก MFA เพิ่มขั้นตอนการเข้าสู่ระบบ ดังนั้นองค์กรควรอบรมผู้ใช้งาน เพื่อให้เข้าใจประโยชน์และวิธีใช้งาน
4. เชื่อมต่อกับระบบ Identity Management
องค์กรขนาดใหญ่ควรบริหาร MFA ผ่านระบบ เช่น
● Identity and Access Management (IAM)
● Single Sign-On (SSO)
● Privileged Access Management (PAM)
เพื่อควบคุมสิทธิ์การเข้าถึงได้อย่างมีประสิทธิภาพ
องค์กรขนาดใหญ่ควรบริหาร MFA ผ่านระบบ เช่น
● Identity and Access Management (IAM)
● Single Sign-On (SSO)
● Privileged Access Management (PAM)
เพื่อควบคุมสิทธิ์การเข้าถึงได้อย่างมีประสิทธิภาพ
ข้อดีของ Multi-Factor Authentication (MFA)
✅ เพิ่มความปลอดภัยในการเข้าสู่ระบบ
✅ ลดความเสี่ยงจาก Password Leak
✅ ป้องกันบัญชีถูกโจมตี
✅ รองรับมาตรฐาน Cyber Security
✅ สนับสนุนการทำงานแบบ Remote Work
✅ เพิ่มความมั่นใจให้ลูกค้าและคู่ค้า
✅ ลดความเสี่ยงจาก Password Leak
✅ ป้องกันบัญชีถูกโจมตี
✅ รองรับมาตรฐาน Cyber Security
✅ สนับสนุนการทำงานแบบ Remote Work
✅ เพิ่มความมั่นใจให้ลูกค้าและคู่ค้า
ข้อจำกัดของ MFA
แม้ MFA จะช่วยเพิ่มความปลอดภัย แต่ยังมีข้อควรพิจารณา เช่น
● ผู้ใช้งานอาจรู้สึกว่ามีขั้นตอนเพิ่มขึ้น
● ต้องมีระบบบริหารจัดการที่เหมาะสม
● ต้องมีแผนรองรับเมื่ออุปกรณ์ยืนยันตัวตนสูญหาย
ดังนั้นองค์กรควรเลือกวิธี MFA ที่เหมาะสมกับรูปแบบการทำงานและระดับความเสี่ยง
● ผู้ใช้งานอาจรู้สึกว่ามีขั้นตอนเพิ่มขึ้น
● ต้องมีระบบบริหารจัดการที่เหมาะสม
● ต้องมีแผนรองรับเมื่ออุปกรณ์ยืนยันตัวตนสูญหาย
ดังนั้นองค์กรควรเลือกวิธี MFA ที่เหมาะสมกับรูปแบบการทำงานและระดับความเสี่ยง
MFA กับอนาคตของระบบรักษาความปลอดภัย
ในอนาคต MFA จะถูกพัฒนาไปสู่รูปแบบที่มีความยืดหยุ่นมากขึ้น เช่น
● Adaptive Authentication
● Risk-Based Authentication
● Passwordless Authentication
● Behavioral Authentication
โดยระบบจะวิเคราะห์ปัจจัยต่างๆ เช่น
● ตำแหน่งผู้ใช้งาน
● อุปกรณ์ที่ใช้
● พฤติกรรมการเข้าสู่ระบบ
เพื่อเพิ่มความปลอดภัยโดยไม่สร้างภาระให้ผู้ใช้งานมากเกินไป
● Adaptive Authentication
● Risk-Based Authentication
● Passwordless Authentication
● Behavioral Authentication
โดยระบบจะวิเคราะห์ปัจจัยต่างๆ เช่น
● ตำแหน่งผู้ใช้งาน
● อุปกรณ์ที่ใช้
● พฤติกรรมการเข้าสู่ระบบ
เพื่อเพิ่มความปลอดภัยโดยไม่สร้างภาระให้ผู้ใช้งานมากเกินไป
สรุป
Multi-Factor Authentication (MFA) เป็นเทคโนโลยีสำคัญสำหรับการรักษาความปลอดภัยในยุคดิจิทัล เพราะช่วยเพิ่มขั้นตอนการตรวจสอบตัวตนมากกว่าการใช้รหัสผ่านเพียงอย่างเดียว
ดังนั้น องค์กรที่ต้องการลดความเสี่ยงจาก Cyber Attack ควรนำ MFA มาใช้งานร่วมกับแนวทางด้าน Security อื่น ๆ เช่น Zero Trust, Identity Management และ Access Control เพื่อสร้างระบบที่ปลอดภัยและพร้อมรองรับอนาคตของธุรกิจดิจิทัล
ดังนั้น องค์กรที่ต้องการลดความเสี่ยงจาก Cyber Attack ควรนำ MFA มาใช้งานร่วมกับแนวทางด้าน Security อื่น ๆ เช่น Zero Trust, Identity Management และ Access Control เพื่อสร้างระบบที่ปลอดภัยและพร้อมรองรับอนาคตของธุรกิจดิจิทัล
FAQ: คำถามที่พบบ่อยเกี่ยวกับ Multi-Factor Authentication (MFA)
1. Multi-Factor Authentication (MFA) คืออะไร?
MFA คือระบบยืนยันตัวตนหลายขั้นตอนที่ใช้ปัจจัยมากกว่าหนึ่งรูปแบบในการตรวจสอบผู้ใช้งานก่อนเข้าสู่ระบบ เพื่อเพิ่มความปลอดภัยและลดความเสี่ยงจากการถูกโจมตี
2. MFA จำเป็นสำหรับองค์กรหรือไม่?
จำเป็น เนื่องจากองค์กรมีข้อมูลสำคัญจำนวนมาก และรหัสผ่านเพียงอย่างเดียวไม่สามารถป้องกันภัยไซเบอร์ในปัจจุบันได้อย่างเพียงพอ
3. MFA ป้องกันการถูก Hack ได้ 100% หรือไม่?
MFA ไม่สามารถป้องกันการโจมตีได้ 100% แต่สามารถลดความเสี่ยงจากการถูกยึดบัญชีได้อย่างมาก
4. MFA แตกต่างจาก Password อย่างไร?
Password เป็นเพียงปัจจัยเดียวในการยืนยันตัวตน แต่ MFA เพิ่มขั้นตอนตรวจสอบเพิ่มเติม เช่น OTP, Biometric หรือ Security Key
5. ระบบใดควรเปิดใช้งาน MFA ก่อน?
ควรเริ่มจากระบบสำคัญ เช่น Email องค์กร, Cloud Platform, VPN, ระบบการเงิน และบัญชีผู้ดูแลระบบ
6. MFA เหมาะกับธุรกิจขนาดเล็กหรือไม่?
เหมาะกับทุกขนาดธุรกิจ เพราะปัจจุบันภัยไซเบอร์ไม่ได้เกิดเฉพาะองค์กรขนาดใหญ่ ธุรกิจขนาดเล็กก็มีความเสี่ยงเช่นกัน
MFA คือระบบยืนยันตัวตนหลายขั้นตอนที่ใช้ปัจจัยมากกว่าหนึ่งรูปแบบในการตรวจสอบผู้ใช้งานก่อนเข้าสู่ระบบ เพื่อเพิ่มความปลอดภัยและลดความเสี่ยงจากการถูกโจมตี
2. MFA จำเป็นสำหรับองค์กรหรือไม่?
จำเป็น เนื่องจากองค์กรมีข้อมูลสำคัญจำนวนมาก และรหัสผ่านเพียงอย่างเดียวไม่สามารถป้องกันภัยไซเบอร์ในปัจจุบันได้อย่างเพียงพอ
3. MFA ป้องกันการถูก Hack ได้ 100% หรือไม่?
MFA ไม่สามารถป้องกันการโจมตีได้ 100% แต่สามารถลดความเสี่ยงจากการถูกยึดบัญชีได้อย่างมาก
4. MFA แตกต่างจาก Password อย่างไร?
Password เป็นเพียงปัจจัยเดียวในการยืนยันตัวตน แต่ MFA เพิ่มขั้นตอนตรวจสอบเพิ่มเติม เช่น OTP, Biometric หรือ Security Key
5. ระบบใดควรเปิดใช้งาน MFA ก่อน?
ควรเริ่มจากระบบสำคัญ เช่น Email องค์กร, Cloud Platform, VPN, ระบบการเงิน และบัญชีผู้ดูแลระบบ
6. MFA เหมาะกับธุรกิจขนาดเล็กหรือไม่?
เหมาะกับทุกขนาดธุรกิจ เพราะปัจจุบันภัยไซเบอร์ไม่ได้เกิดเฉพาะองค์กรขนาดใหญ่ ธุรกิจขนาดเล็กก็มีความเสี่ยงเช่นกัน
Tags